HIPAA-määritykset
Lue, miten saat Notion-työtilasi HIPAA-yhteensopivaksi ja otat HIPAA-yhteensopivuuden käyttöön.
Siirry usein kysyttyihin kysymyksiinHealth Insurance Portability and Accountability Act (HIPAA) on vuonna 1996 säädetty Yhdysvaltain liittovaltion laki, joka edellyttää, että suojatut terveydenhuollon tiedot (PHI) on suojattava ja niitä on käsiteltävä luottamuksellisesti. Tätä sovelletaan kattaviin tahoihin, kuten terveydenhuollon tarjoajiin, terveydenhuoltosuunnitelmiin ja terveydenhuollon selvityskeskuksiin sekä niiden liikekumppaneihin.
Tässä artikkelissa käymme läpi ne vaaditut tuoteasetukset, jotka sinun tulee määrittää, jotta Notion-työtilasi on HIPAA-yhteensopiva.

Huomio: Notionin Business Associate Agreement (BAA) säätelee Notion-palveluun tallennettujen henkilökohtaisten terveystietojen (PHI) suojaamista. Ollaksesi oikeutettu allekirjoittamaan Notionin BAA-sopimuksen, sinun on tilattava Enterprise-sopimus.
BAA-sopimus ei kata mitään Beta-palveluita, eikä niitä siksi saa käyttää tai ottaa käyttöön tavalla, jossa käsitellään suojattuja terveystietoja.
Jos tämän sivun kieli ja BAA-sopimuksen kieli ovat ristiriidassa keskenään, BAA-sopimus on ensisijainen.
Notionin tukiasetukset | |
|---|---|
Pääsynhallinta Toteuta tekniset käytännöt ja menettelyt sähköisille tietojärjestelmille, jotka ylläpitävät sähköisiä suojattuja terveystietoja, jotta pääsy sallitaan vain niille henkilöille tai ohjelmistoille, joille on myönnetty käyttöoikeudet. | Notionin SAML SSO perustuu SAML 2.0 -standardiin, joka yhdistää Identity Providerisi (IdP) ja työtilasi helpottaakseen ja turvatakseen kirjautumista. Notion tukee virallisia SAML SSO -määrityksiä seuraavien palveluiden kanssa: Azure, Google, Gusto, Okta, OneLogin ja Rippling. Ota SAML SSO käyttöön Notionissa näin: • Vahvista domainit:Jotta voit käyttää edistyneitä suojausominaisuuksia, sinun on vahvistettava sähköpostidomainisi omistajuus. Tämä on automaattinen prosessi, jossa domainisi DNS-tietoihin lisätään TXT-tietue omistajuutesi vahvistamiseksi. • Ota SAML SSO käyttöön:Tämä ottaa ominaisuuden käyttöön ja viimeistelee määrityksen. Lisätietoja SAML SSO -määrityksen viimeistelystä saat lukemalla tämän artikkelin. • Muuta oletuskirjautumistapaa:Kun SAML SSO otetaan käyttöön ensimmäistä kertaa, oletuskirjautumistavaksi asetetaan • Linkitä muita työtiloja:Jos haluat määrittää SSO:n useampaan kuin yhteen työtilaan, voit Kun määritykset on tehty oikein, kaikkien työtilaasi kirjautuvien jäsenten on käytettävä vahvistettua verkkotunnusta, ja heidät on todennettava Identity Providerisi kautta. Enterprise-työtilan omistajat voivat ohittaa tämän käyttämällä vaihtoehtoista kirjautumistapaa, jos IdP/SAML SSO -palvelussa ilmenee häiriö. |
Yksilöllinen käyttäjätunniste Määritä yksilöllinen nimi ja/tai numero käyttäjän tunnistamista ja seurantaa varten. | Notionissa on SCIM-rajapinta, jolla voi lisätä, hallita ja poistaa jäseniä ja ryhmiä. Työtilan omistajat löytävät tarvittavan API-avaimen kohdasta Katso SCIM-dokumentaatiostamme uusimmat tiedot siitä, miten voit käyttää Notionin SCIM-rajapintaa. Notion tukee virallisia SCIM-sovelluksia Googlen, Guston, Oktan, OneLoginin ja Ripplingin kanssa. |
Hätäkäyttömenettely Laadi (ja toteuta tarvittaessa) menettelytavat tarvittavien sähköisten suojattujen terveystietojen hankkimiseksi hätätilanteessa. | Sisältöhaku tarjoaa Enterprise-työtilojen omistajille selkeän näkymän työtilan sisältöön, mikä parantaa sen hallintaa ja auttaa ratkaisemaan sivujen käyttöoikeusongelmia. Sen avulla voit: Ota Notion Mail- ja Notion Calendar -palveluille käyttöön HIPAA-yhteensopivuus Google Workspacen kanssa. |
Automaattinen uloskirjautuminen Toteuta sähköiset menettelytavat, jotka päättävät sähköisen istunnon ennalta määrätyn toimettomuusajan jälkeen. | Aseta istunnon mukautettu kesto: Enterprise-sopimuksen hallituilla käyttäjillä Notionin istunnon oletuskesto on 180 päivää. Työtilan omistajat voivat kuitenkin valita istunnon kestoksi yhdestä tunnista 180 päivään. Pakota hallittujen käyttäjien uloskirjautuminen: Pakota uloskirjautuminen yksittäisille käyttäjille tai kaikille työtilan käyttäjille kerralla. Pakota salasanan nollaus: Pakota salasanan nollaus yksittäisille käyttäjille tai kaikille työtilan käyttäjille kerralla. Jos poistat käyttäjän käytöstä SCIM:n kautta, hänet poistetaan työtilasta ja hänen istuntonsa päätetään. |
Tarkastuskontrollit Toteuta laitteisto-, ohjelmisto- ja/tai menettelymekanismit, jotka tallentavat ja tutkivat toimintaa tietojärjestelmissä, joissa käsitellään sähköisiä suojattuja terveydenhuollon tietoja. | Enterprise-työtilan omistajilla on pääsy tarkastuslokiin kohdasta Tämä voi olla erityisen hyödyllistä mahdollisten tietoturvaongelmien tunnistamisessa, epäilyttävän toiminnan tutkimisessa ja käyttöoikeusongelmien vianmäärityksessä. Työtilan tarkastusloki voidaan viedä CSV-muodossa. Enterprise-asiakkaat voivat myös hyödyntää Data Loss Prevention (DLP) -kumppaniyhteyksiä arkaluonteisten tietojen löytämiseksi, luokittelemiseksi ja suojaamiseksi Notionissa. Ota Notion Mail- ja Notion Calendar -palveluille käyttöön HIPAA-yhteensopivuus Google Workspacen kanssa. |
Eheyden valvonta Toteuta käytännöt ja menettelytavat sähköisten suojattujen terveydenhuollon tietojen suojaamiseksi epäasianmukaiselta muuttamiselta tai tuhoamiselta. | Poista julkinen sivujen jakaminen käytöstä: Tämä poistaa käytöstä Jaa verkkoon -vaihtoehdon tämän työtilan jokaisen sivun Jaa-valikosta. Ota vieraat pois käytöstä: Tämä estää kaikkia kutsumasta työtilan ulkopuolisia henkilöitä millekään sivulle. Tätä asetusta ei tarvitse käyttää, jos haluat kutsua vieraita tarpeen mukaan. Huomaa kuitenkin, ettei Notionia saa käyttää viestintään potilaiden, vakuutettujen tai heidän perheidensä ja työnantajiensa kanssa. Jos sinun on sallittava vieraat, suosittelemme ottamaan käyttöön vieraspyynnöt. Näin vieraskutsut edellyttävät hyväksyntää, joten työtilassasi voi olla vieraita HIPAA-vaatimusten mukaisesti. Poista käytöstä sivujen siirtäminen ja kopioiminen muihin työtiloihin: Tämä estää kaikkia siirtämästä tai kopioimasta sivuja muihin työtiloihin Siirrä kohteeseen- tai Kopioi-toiminnolla. Ota vienti pois käytöstä: Tämä estää kaikkia viemästä sisältöä Markdown-, CSV- tai PDF-muodossa. Poista työtilojen luominen käytöstä: Tämä estää kaikkia luomasta uusia työtiloja ilman hyväksyntää. Poista kolmannen osapuolen laajennukset käytöstä tai salli vain hyväksytyt laajennukset: Tämä estää hyväksymättömien kolmannen osapuolen laajennusten lisäämisen Notion-työtilaan. Poista pääsy ulkoisiin työtiloihin käytöstä: Tämä estää hallittuja käyttäjiä liittymästä organisaatiosi ulkopuolisiin työtiloihin tai käyttämästä niitä. Ota Notion Mail- ja Notion Calendar -palveluille käyttöön HIPAA-yhteensopivuus Google Workspacen kanssa. |
Henkilön tai yhteisön todentaminen Toteuta menettelytavat sen todentamiseksi, että sähköisiä suojattuja terveystietoja pyytävä henkilö tai yhteisö on se, joka väittää olevansa. | Poista profiilimuutokset käytöstä: Tämä estää hallittuja käyttäjiä muuttamasta omia profiilitietojaan toisena henkilönä esiintymisen ehkäisemiseksi. Domainin hallinta: Domain tarkoittaa Notion-käyttäjätiliin liitetyn sähköpostiosoitteen domain-osaa. Domainin vahvistamisen avulla työtilan omistajat voivat vahvistaa domainin omistajuuden, mikä avaa domainin hallinta-asetukset. Ota vieraat pois käytöstä: Tämä estää kaikkia kutsumasta työtilan ulkopuolisia henkilöitä millekään sivulle. Tätä asetusta ei tarvitse käyttää, jos haluat kutsua vieraita tarpeen mukaan. Huomaa kuitenkin, ettei Notionia saa käyttää viestintään potilaiden, vakuutettujen tai heidän perheidensä ja työnantajiensa kanssa. Jos sinun on sallittava vieraat, suosittelemme ottamaan käyttöön vieraspyynnöt. Näin vieraskutsut edellyttävät hyväksyntää, joten työtilassasi voi olla vieraita HIPAA-vaatimusten mukaisesti. Jäädytä tai poista hallitun käyttäjän käyttäjätili: Voit jäädyttää tai poistaa hallittujen käyttäjien käyttäjätilejä käyttäjähallinnan koontinäytössä. Estä hallitun käyttäjän käyttäjätilin poistaminen: Estä hallittuja käyttäjiä poistamasta käyttäjätilejään itse. |
Tietojen säilyttäminen ja hävittäminen Ota käyttöön ohjeet ja toimintatavat, joilla varmistetaan sähköisten PHI-tietojen sekä niiden tallennuslaitteiden tai -välineiden lopullinen hävittäminen. | Mukautetut tietojen säilytysasetukset antavat Enterprise-työtilan omistajille mahdollisuuden hallita sitä, milloin käyttäjien sivut poistetaan roskakorista ja kuinka kauan niitä voidaan säilyttää sen jälkeen. Säilytämme tietokannastamme varmuuskopioita, joten voimme tarvittaessa palauttaa tilannevedoksen sisällöstäsi viimeisten 30 päivän ajalta. Ota Notion Mail- ja Notion Calendar -palveluille käyttöön HIPAA-yhteensopivuus Google Workspacen kanssa. |
Tiedonsiirron suojaus Toteuta tekniset turvatoimet suojautuaksesi sähköisten suojattujen terveystietojen luvattomalta | Salaus levossa: Asiakasdata salataan levossa AES-256-menetelmällä. Dataa salataan myös Notionin sisäisissä verkoissa, pilvitallennuksessa, tietokantatauluissa ja varmuuskopioissa. Salaus siirron aikana: Siirrettävä data on salattu TLS 1.2 -protokollalla tai uudemmalla. |
Huomio: Enterprise-työtilan omistajat voivat ohittaa kirjautumisen käyttämällä vaihtoehtoista kirjautumistapaa, jos IdP/SAML SSO -kirjautumisessa ilmenee virhe.
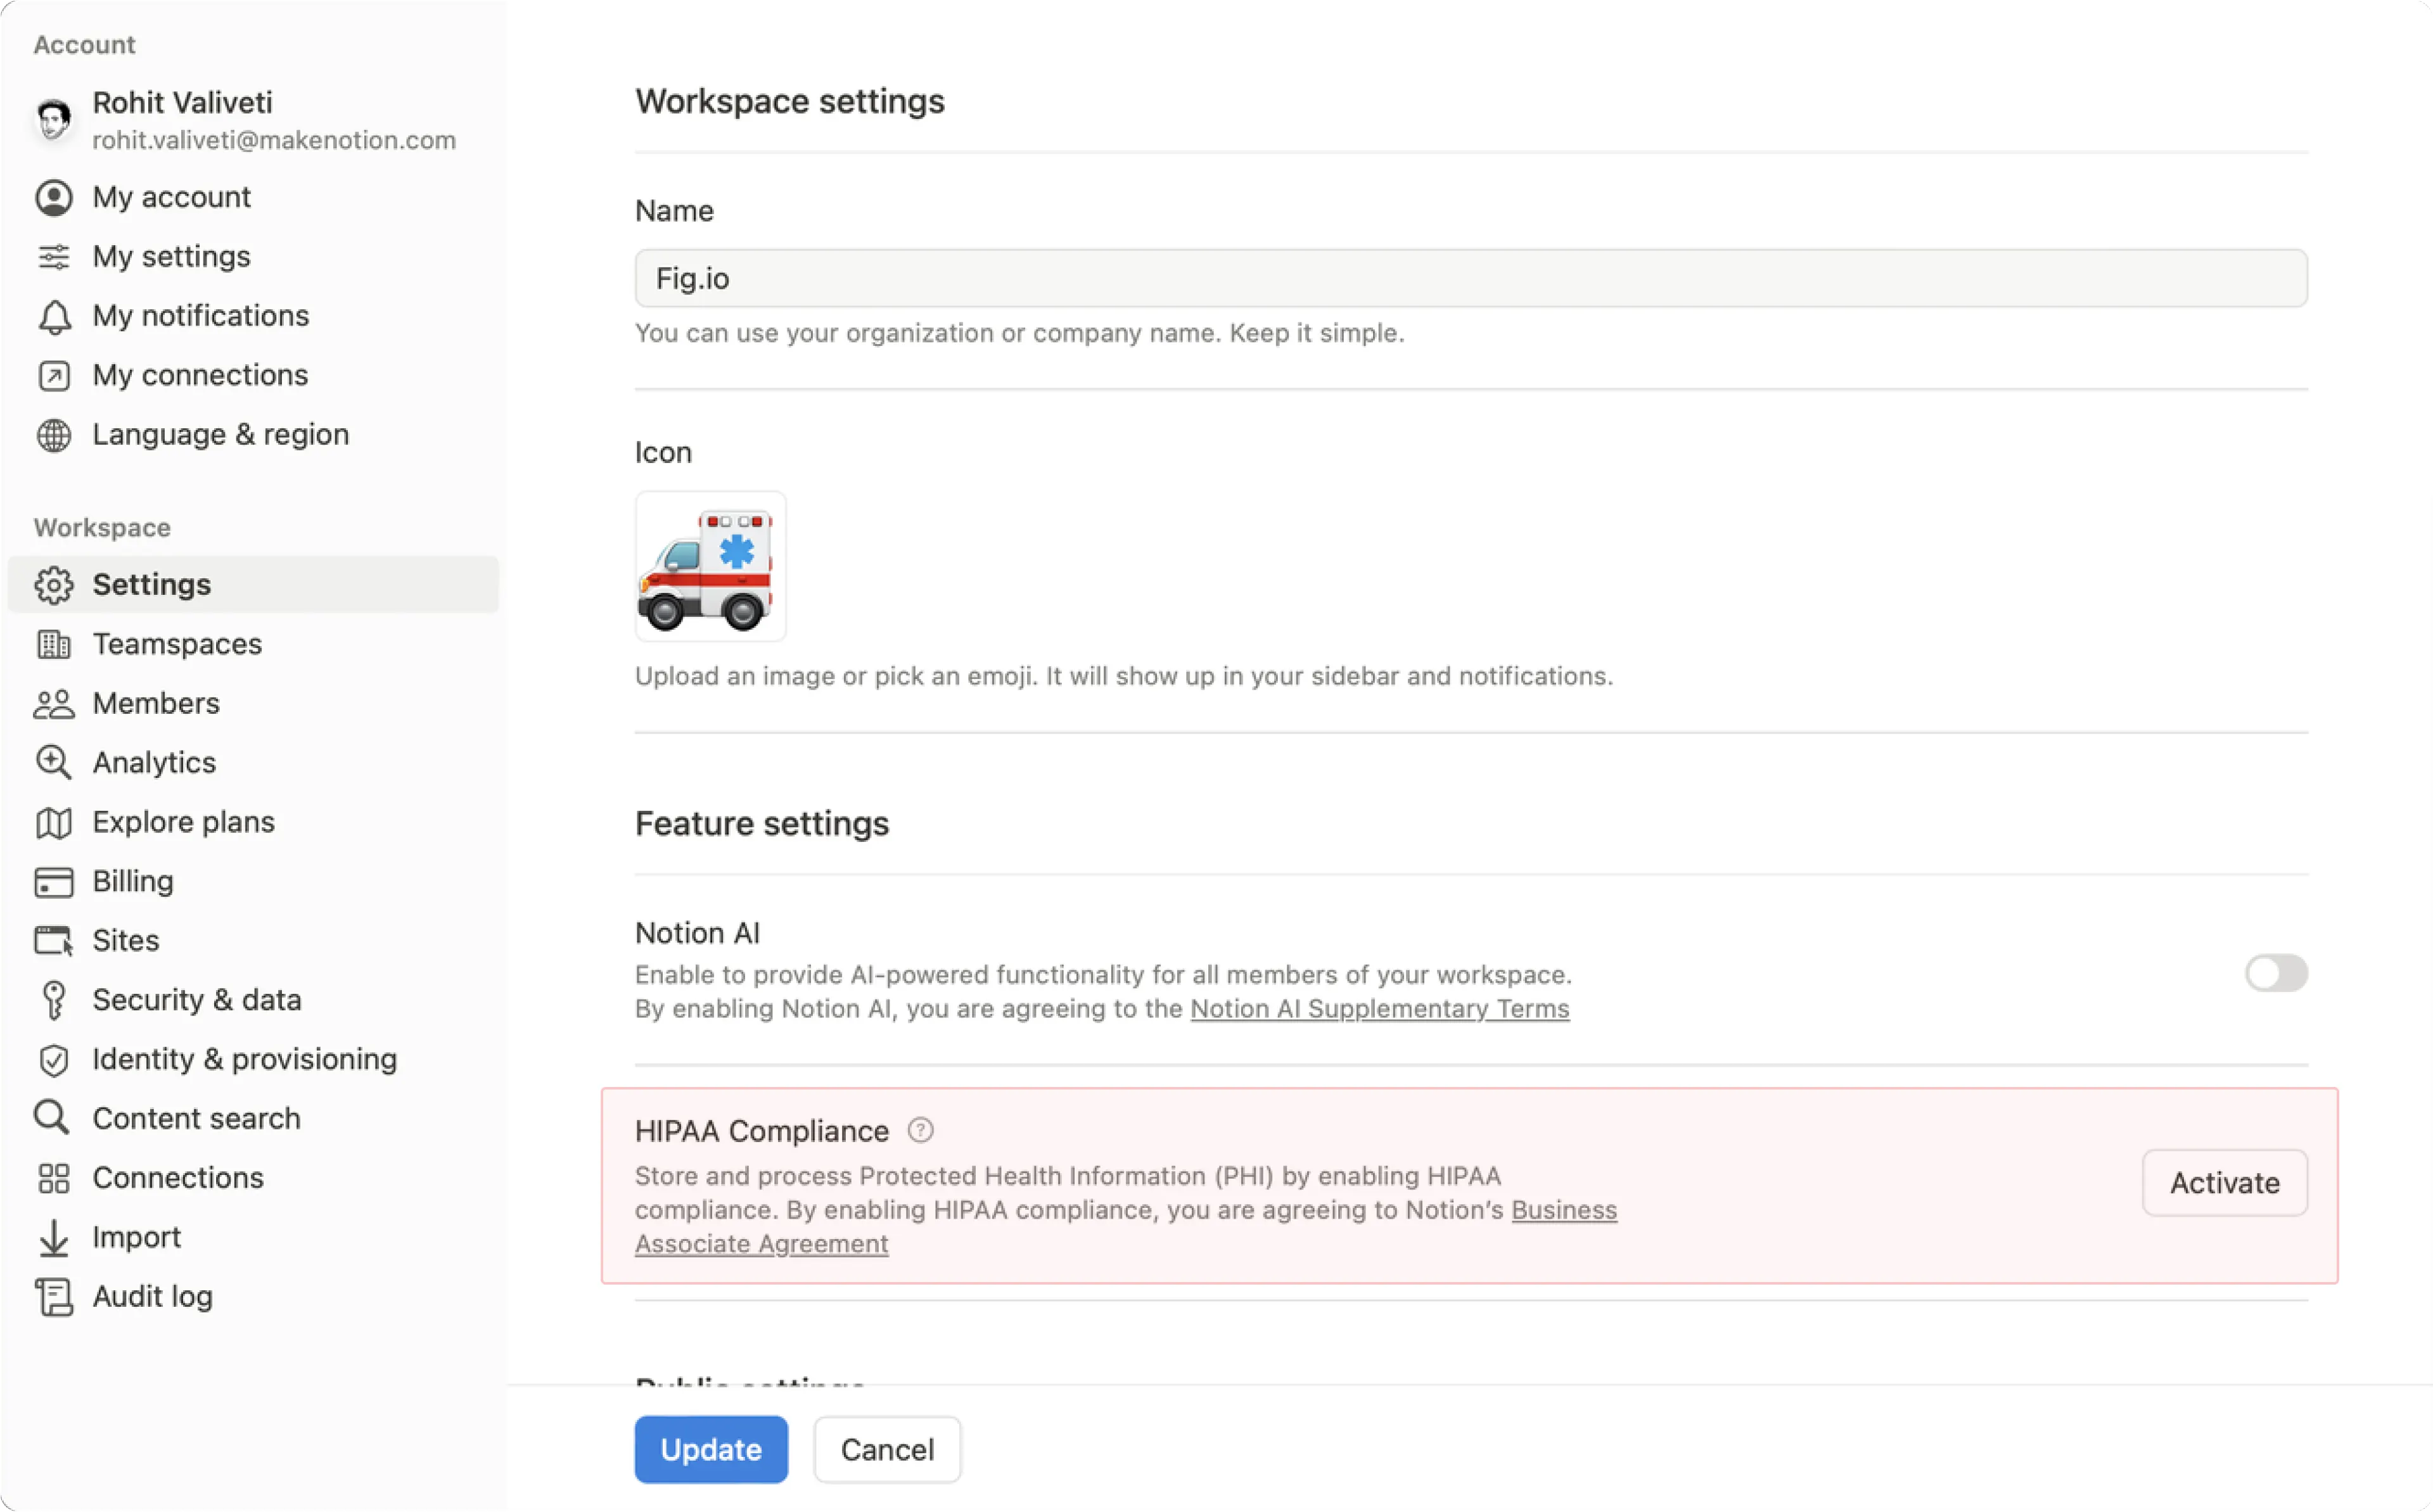
HIPAA-yhteensopivuuden ottaminen käyttöön työtilassasi:
Siirry sivupalkin kohtaan
Asetukset→Työtilan asetukset→HIPAA-yhteensopivuus→Ota käyttöön.Näkyviin tulee ikkuna, jossa voit lukea koko allekirjoitetun BAA-sopimuksen ennen kuin valitset
Hyväksy.Kun olet hyväksynyt, näet vahvistuksen siitä, että HIPAA-yhteensopivuus on otettu käyttöön. Saat myös sähköpostiviestin, jossa vahvistetaan, että työtilasi on hyväksynyt HIPAA BAA -sopimuksen.
Jos haluat poistaa HIPAA-yhteensopivuuden käytöstä työtilassasi:
Siirry sivupalkin kohtaan
Asetukset→Työtilan asetukset→HIPAA-yhteensopivuus→Poista käytöstä.Valitse näkyviin tulevassa ikkunassa
Poista käytöstä.Kun olet hyväksynyt, näet vahvistuksen siitä, että HIPAA-yhteensopivuus on poistettu käytöstä. Tämä tarkoittaa, ettet voi enää tallentaa suojattuja terveystietoja (PHI) Notion-työtilaasi. Saat myös vahvistussähköpostin.
Usein kysytyt kysymykset
Paljonko HIPAA-yhteensopivuuden käyttöönotto maksaa?
Paljonko HIPAA-yhteensopivuuden käyttöönotto maksaa?
HIPAA-yhteensopivuus on ilmainen Enterprise-sopimuksen asiakkaille.
Asiakkaiden tulee hyväksyä Notionin Business Associate Agreement ja käyttää Notionia siten, että se noudattaa HIPAA:a, BAA:a sekä HIPAA Product Configuration Guiden vaatimuksia.
Mitkä ovat HIPAA-yhteensopivuuden käyttöönoton tuoterajoitukset?
Mitkä ovat HIPAA-yhteensopivuuden käyttöönoton tuoterajoitukset?
Notionia ei saa käyttää viestintään potilaiden, suunnitelman jäsenten tai heidän perheidensä tai työnantajiensa kanssa.
Käyttäjät eivät saa sisällyttää PHI-tietoja mihinkään seuraavista kentistä tai toiminnoista:
Työtilan tai organisaation nimet
Tiimitilan nimet
Tiedostojen nimet
Käyttäjätili/käyttäjäprofiili
Käyttäjäryhmien nimet
Tukipyynnöt ja tukipyyntöjen liitteet eivät saa sisältää PHI-tietoja.
BAA-sopimus ei kata mitään Beta-palveluita, eikä niitä siksi saa käyttää tai ottaa käyttöön tavalla, jossa käsitellään suojattuja terveystietoja.
Ovatko yhteydet edelleen käytettävissä?
Ovatko yhteydet edelleen käytettävissä?
Kyllä, aiemmin käyttöön otetut sovellukset pysyvät käytössä. Ylläpitäjien tulee tarkistaa käytössä olevat yhteydet varmistaakseen, että ne ovat vaatimusten mukaisia. Ylläpitäjät voivat halutessaan poistaa käytöstä sellaisten uusien yhteyksien lisäämisen, joita ei ole sallittujen luettelossa.